NIS2: obblighi, requisiti e supporto alle imprese

  • Home
  • NIS2: sicurezza e conformità per le imprese

NIS2: cos’è e cosa prevede

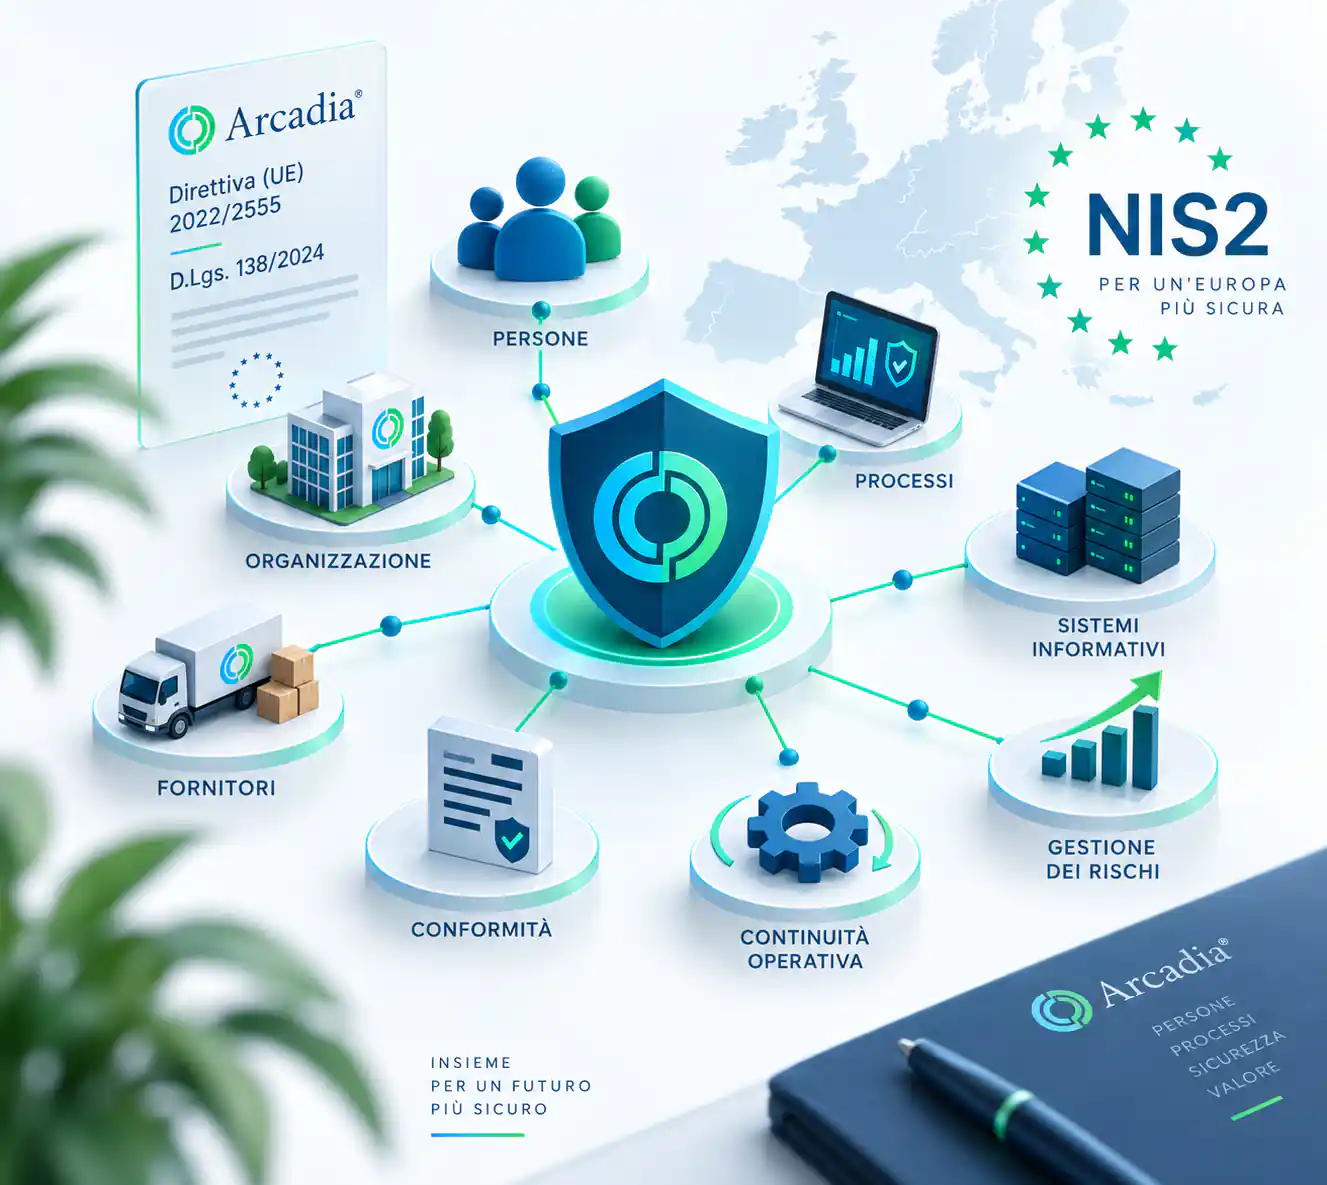
La NIS2, ossia la Direttiva (UE) 2022/2555, rafforza la sicurezza informatica delle organizzazioni che operano in settori critici. In Italia è recepita dal D.Lgs. 138/2024 e introduce obblighi sulla gestione dei rischi, sulle responsabilità della direzione e sulla notifica degli incidenti significativi. Non riguarda soltanto gli strumenti informatici: coinvolge anche persone, fornitori e continuità dei servizi.

Arcadia Srl affianca le imprese nell’organizzazione del percorso NIS2, collegando requisiti normativi, processi e sicurezza delle informazioni. Il lavoro parte dalla situazione aziendale e porta a definire priorità, responsabilità, interventi ed evidenze, valorizzando i sistemi di gestione già presenti.

Obblighi tradotti in attività

Dalla lettura dei requisiti alle azioni da organizzare: un percorso che chiarisce cosa fare, chi deve occuparsene e quali evidenze raccogliere per documentare il lavoro svolto.

Priorità basate sui rischi

Processi critici, dipendenze tecnologiche e impatto delle interruzioni guidano la pianificazione. L’obiettivo è concentrare risorse e interventi sulle criticità più rilevanti per l’impresa.

Sicurezza integrata nella gestione

Politiche, procedure e controlli vengono collegati all’organizzazione esistente. Un approccio che coinvolge direzione, responsabili di processo e referenti informatici, evitando documentazione scollegata dalle attività quotidiane.

DAI REQUISITI ALLE ATTIVITÀ

Il percorso NIS2 con Arcadia

Verifica dell’applicabilità

Analizziamo attività, dimensioni e struttura societaria per valutare il perimetro NIS2. La verifica considera anche eventuali condizioni particolari e comunicazioni ACN, così da impostare il progetto su presupposti documentati.

Processi e sistemi rilevanti

Colleghiamo i servizi aziendali ai sistemi, alle informazioni e ai fornitori che li sostengono. La mappatura aiuta a individuare dipendenze e punti critici, prima di decidere dove intervenire.

Gap analysis

Confrontiamo la situazione esistente con i requisiti applicabili, distinguendo ciò che è già attuato, ciò che va integrato e ciò che manca. Il risultato è una base operativa per pianificare gli interventi.

Gestione dei rischi

Supportiamo la valutazione dei rischi per la sicurezza delle informazioni e la definizione delle misure di trattamento. Le priorità vengono collegate alle possibili conseguenze sui processi e sulla continuità dei servizi.

Politiche e responsabilità

Organizziamo ruoli, procedure e flussi decisionali per rendere chiaro come viene governata la sicurezza. Direzione, responsabili e referenti tecnici devono conoscere compiti, modalità di escalation e informazioni da condividere.

Continuità operativa

Affianchiamo l’organizzazione nella definizione delle priorità di continuità e delle procedure di risposta alle interruzioni. Le attività vengono coordinate con i responsabili informatici per collegare esigenze operative, backup e ripristino.

Sicurezza dei fornitori

Definiamo criteri per valutare i fornitori rilevanti e gestire le dipendenze esterne. Requisiti, accessi, responsabilità e comunicazioni vengono esaminati in funzione dei servizi affidati e delle informazioni coinvolte.

Procedure per gli incidenti

Supportiamo la predisposizione delle procedure per segnalare, valutare e gestire gli incidenti. Il percorso chiarisce ruoli, raccolta delle informazioni e coordinamento delle comunicazioni previste, senza attendere che si verifichi un’emergenza.

Formazione e consapevolezza

Percorsi formativi dedicati a direzione e personale, costruiti sui rispettivi ruoli. L’obiettivo è rendere comprensibili responsabilità, rischi e comportamenti attesi, collegando la formazione alle procedure dell’organizzazione.

Integrazione con ISO 27001

Valorizziamo politiche, analisi dei rischi e controlli già presenti nel sistema di gestione della sicurezza delle informazioni. Individuiamo le integrazioni necessarie, mantenendo distinti i requisiti ISO/IEC 27001 e gli obblighi NIS2.

Verifiche e monitoraggio

Organizziamo verifiche interne, indicatori e riesami per seguire l’avanzamento del percorso. Documenti, responsabilità e risultati vengono collegati alle attività effettive, rendendo visibili criticità aperte e azioni da completare.

OBBLIGHI E APPLICABILITÀ

NIS2: requisiti e domande frequenti

Prima di pianificare gli interventi è necessario chiarire il perimetro, gli obblighi e i termini applicabili. Queste risposte riassumono i principali aspetti da verificare per impostare il percorso aziendale.

  • NIS2: a chi si applica?

    La NIS2 riguarda soggetti pubblici e privati individuati attraverso settori, attività, dimensioni e criteri specifici. Tra gli ambiti coinvolti rientrano energia, trasporti, sanità, infrastrutture digitali e determinate attività manifatturiere. L’appartenenza generica a un settore non è sufficiente per stabilire l’obbligo.

    Per molte tipologie il criterio ordinario comprende medie e grandi imprese, ma esistono eccezioni che possono coinvolgere anche organizzazioni più piccole. La valutazione dimensionale richiede di considerare personale, fatturato, bilancio e, quando pertinente, rapporti con altre imprese: non basta contare i dipendenti.

  • Che differenza c’è tra soggetti essenziali e importanti?

    La classificazione dipende dai criteri previsti dal decreto, non soltanto dalle dimensioni aziendali. Sono considerati importanti i soggetti inclusi nel perimetro che non rientrano tra quelli essenziali. Entrambe le categorie sono interessate dagli obblighi di sicurezza, con differenze nelle specifiche applicabili, nella vigilanza e nel regime sanzionatorio.

  • Quali sono gli obblighi NIS2?

    Gli obblighi comprendono misure tecniche, operative e organizzative proporzionate ai rischi. Riguardano, tra l’altro, politiche di sicurezza, gestione degli incidenti, continuità operativa, fornitori, vulnerabilità, accessi, formazione e verifica dell’efficacia delle misure.

    Gli organi di amministrazione e direttivi devono approvare le modalità di attuazione delle misure, supervisionare gli adempimenti e seguire una formazione in materia di sicurezza informatica. Il percorso non può quindi essere affidato esclusivamente al reparto IT senza coinvolgere la direzione.

  • Quali scadenze NIS2 deve rispettare l’azienda?

    Le scadenze dipendono anche dall’anno di prima inclusione nell’elenco dei soggetti NIS. Non è corretto attribuire automaticamente la stessa data a tutte le organizzazioni.

    I termini derivano dalle determinazioni ACN n. 379907/2025 e n. 127434/2026. Devono essere verificati insieme alle comunicazioni ricevute e agli altri adempimenti periodici applicabili.

  • Entro quando devono essere notificati gli incidenti?

    Nel regime ordinario, dalla conoscenza dell’incidente significativo sono previste una pre-notifica entro 24 ore e una notifica entro 72 ore, senza ingiustificato ritardo. Le 72 ore non si aggiungono alle prime 24. La relazione finale è normalmente prevista entro un mese dalla notifica dell’incidente.

    Sono previste disposizioni specifiche, anche per incidenti ancora in corso e per determinati prestatori di servizi fiduciari. La procedura aziendale deve quindi individuare chi valuta l’incidente e chi coordina le comunicazioni al CSIRT Italia.

  • Quali sanzioni prevede la NIS2?

    Per determinate violazioni degli obblighi principali, il decreto prevede per i soggetti essenziali privati massimali fino a 10 milioni di euro oppure al 2% del fatturato annuo mondiale, se superiore. Per i soggetti importanti privati, fino a 7 milioni di euro oppure all’1,4%, se superiore.

    Non sono importi applicati automaticamente a ogni attacco informatico. Il regime distingue le violazioni e prevede disposizioni specifiche anche per registrazione, comunicazioni e soggetti pubblici.

  • Esiste una certificazione NIS2? La ISO 27001 è sufficiente?

    Non va confuso un attestato privato con l’assolvimento degli obblighi di legge. La disciplina non prevede un unico certificato aziendale che sostituisca tutti gli adempimenti NIS2; contempla invece, in specifiche condizioni, l’uso di schemi di certificazione per prodotti, servizi e processi informatici.

    La ISO/IEC 27001 può fornire una base organizzativa utile per gestire la sicurezza delle informazioni, ma non determina automaticamente la conformità NIS2. Vanno verificati perimetro, requisiti e adempimenti ulteriori rispetto al sistema già implementato.

  • La NIS2 interessa anche dispositivi medici e macchine?

    L’Allegato II comprende i fabbricanti di dispositivi medici e diagnostici in vitro, oltre a determinate categorie di produzione di macchinari e apparecchiature. Il ruolo dell’operatore e l’attività effettiva devono però essere verificati insieme agli altri criteri di applicabilità. Non tutti gli operatori di una filiera rientrano automaticamente nello stesso modo.

    La valutazione della sicurezza dell’organizzazione deve essere coordinata con i processi aziendali pertinenti, senza confonderla con il percorso di marcatura CE dei prodotti.

Le informazioni hanno finalità orientativa. Applicabilità, adempimenti e scadenze devono essere verificati sul caso concreto e sui provvedimenti vigenti.

ESPERTI DEL SETTORE MEDICALE

Incontra il Team Arcadia

Il nostro team è composto da ingegneri biomedici, consulenti regolatori e lead auditor con anni di esperienza nel campo dei dispositivi medici e diagnostici in vitro.

Parliamo del tuo percorso NIS2

Devi capire come organizzare gli obblighi NIS2 nella tua azienda? Indicaci il settore, le esigenze e le attività già avviate. Il confronto parte dal tuo contesto, per valutare il perimetro del supporto e i prossimi passi.

Le Nostre Sedi

Corso Vittorio Emanuele II 101, 46100 Mantova MN

Via Ferrante Imparato 198, 80146 Napoli NA

Orari di Apertura

Lun - Ven: 08:30 - 17:30

Contatti Diretti

info@arcadia.srl, 0376 288 863, 081 350 6988

APPROFONDIMENTI

Aggiornamenti sulla NIS2

Scadenze, adempimenti e chiarimenti per seguire il percorso aziendale e distinguere gli obblighi normativi dagli strumenti che possono supportarli.